Formation & sensibilisation : conformité et cybersécurité pour vos équipes
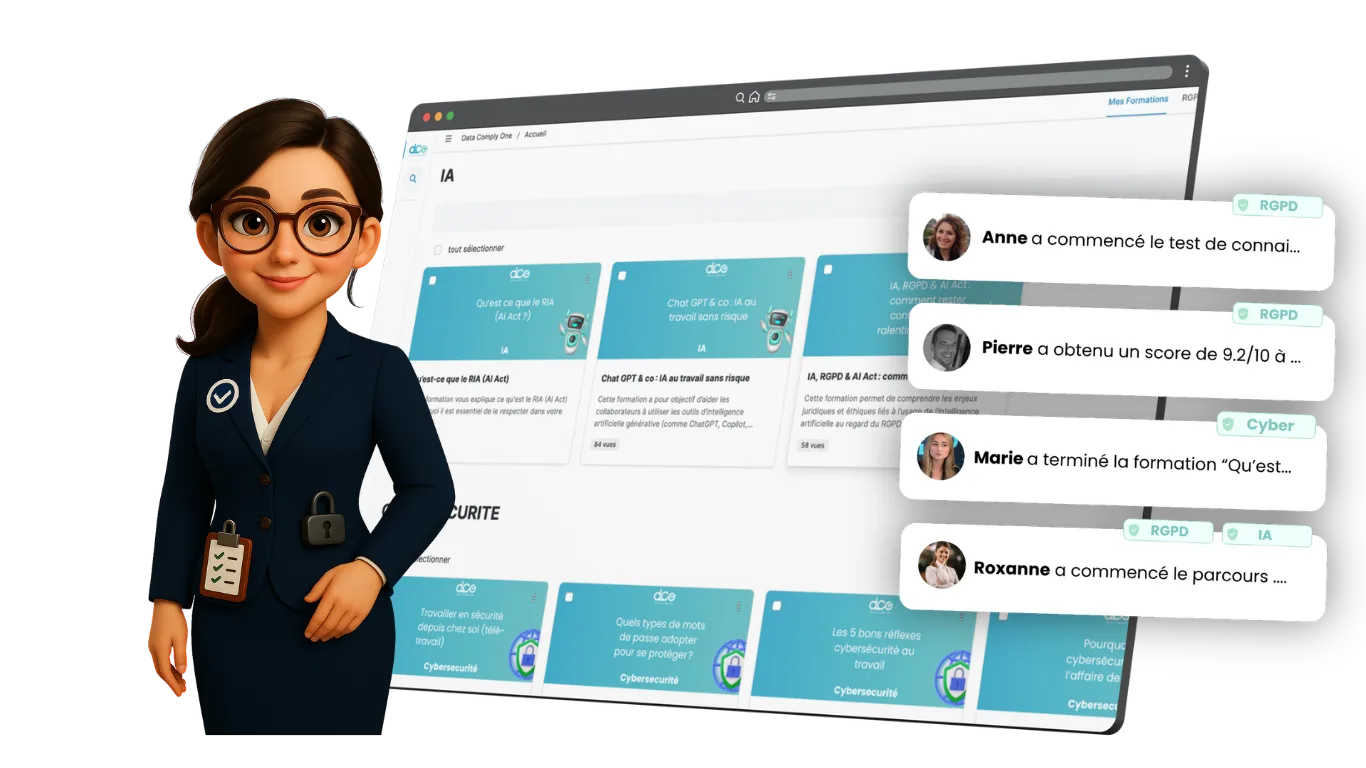
La formation et la sensibilisation développent les bons réflexes de conformité et de cybersécurité : protection des données (RGPD, nLPD), maîtrise de l’IA (AI Act art. 4), hygiène cyber (NIS2), résilience (DORA) et loyauté des données (Data Act). DCO regroupe ces parcours et leur suivi.
Tester ma conformité multi-réglementairePourquoi une approche multi-réglementaire ?
Le facteur humain est à l’origine de la plupart des incidents, tous cadres confondus. Une plateforme de formation unique, avec suivi et attestations, couvre l’ensemble des obligations de sensibilisation.
Concrètement, les réglementations européennes et suisse partagent une grande partie de leur socle : gouvernance, sécurité, gestion des tiers, traçabilité de la preuve. Traiter chaque cadre dans un outil distinct conduit à ressaisir les mêmes informations, à multiplier les versions de documents et à perdre la vision d’ensemble. En réunissant cette fonctionnalité pour tous les cadres concernés, DCO fait de chaque effort de conformité un investissement réutilisable.
Ce que DCO gère, cadre par cadre
La logique de « formation & sensibilisation » reste la même, mais son fondement juridique et ses livrables diffèrent selon la réglementation :
RGPD — La formation et la sensibilisation RGPD visent à donner aux collaborateurs les réflexes de protection des données au quotidien.
AI Act — La formation et la sensibilisation IA visent à développer la « maîtrise de l’IA » (AI literacy) exigée par l’article 4 de l’AI Act : donner aux personnes qui exploitent des systèmes d’IA les connaissances pour comprendre leurs capacités, leurs limites et leurs risques..
NIS2 — La formation et la sensibilisation NIS2 recouvrent deux obligations : la formation des membres de l’organe de direction à la cybersécurité et la sensibilisation régulière du personnel à l’hygiène informatique, mesures explicitement visées par la directive..
DORA — La formation et la sensibilisation DORA visent à diffuser une culture de résilience opérationnelle numérique : sensibiliser le personnel à la sécurité des TIC et donner à l’organe de direction les connaissances suffisantes du risque lié aux TIC..
Data Act — La formation et la sensibilisation Data Act visent à donner aux équipes concernées (produit, juridique, commerciale, IT) la compréhension des droits d’accès et de partage des données, des clauses contractuelles encadrées et des règles de changement de fournisseur cloud..
nLPD — La formation et la sensibilisation nLPD visent à donner aux collaborateurs les réflexes de protection des données en droit suisse.
Les bénéfices d’une gestion centralisée
- Une seule saisie de l’information, réutilisée par chaque réglementation concernée.
- Une vue consolidée de votre maturité, cadre par cadre et globalement.
- La fin des tableurs dispersés et des doublons entre obligations qui se recoupent.
- Un accompagnement expert (DPO et RSSI externalisés) mobilisable sur chaque cadre.
- Une preuve de conformité toujours à jour, prête à présenter à un client ou à une autorité.
Formation & sensibilisation par réglementation
Choisissez votre cadre pour accéder à la fiche dédiée, avec son fondement juridique et ses livrables.
Modules réglementaires concernés
Questions fréquentes
Formation & sensibilisation par secteur d'activité
Cette fonctionnalité, déclinée selon les enjeux de conformité de votre métier.
Découvrez Formation & sensibilisation en démo
30 min pour voir comment DCO centralise cette fonctionnalité sur toutes vos réglementations.