Gestion des incidents & violations : tous les régimes de notification
La gestion des incidents couvre des régimes distincts : violations de données (RGPD 72h, nLPD art. 24), incidents cyber NIS2 (24h/72h/1 mois), incidents TIC majeurs DORA, incidents graves IA (AI Act art. 73) et demandes Data Act. DCO oriente vers les bonnes obligations selon la nature de l’incident.
Tester ma conformité multi-réglementairePourquoi une approche multi-réglementaire ?
Un même événement peut relever de plusieurs régimes aux délais différents. Un arbre de qualification unique évite de rater une notification et déclenche les bons compteurs simultanément.
Concrètement, les réglementations européennes et suisse partagent une grande partie de leur socle : gouvernance, sécurité, gestion des tiers, traçabilité de la preuve. Traiter chaque cadre dans un outil distinct conduit à ressaisir les mêmes informations, à multiplier les versions de documents et à perdre la vision d’ensemble. En réunissant cette fonctionnalité pour tous les cadres concernés, DCO fait de chaque effort de conformité un investissement réutilisable.
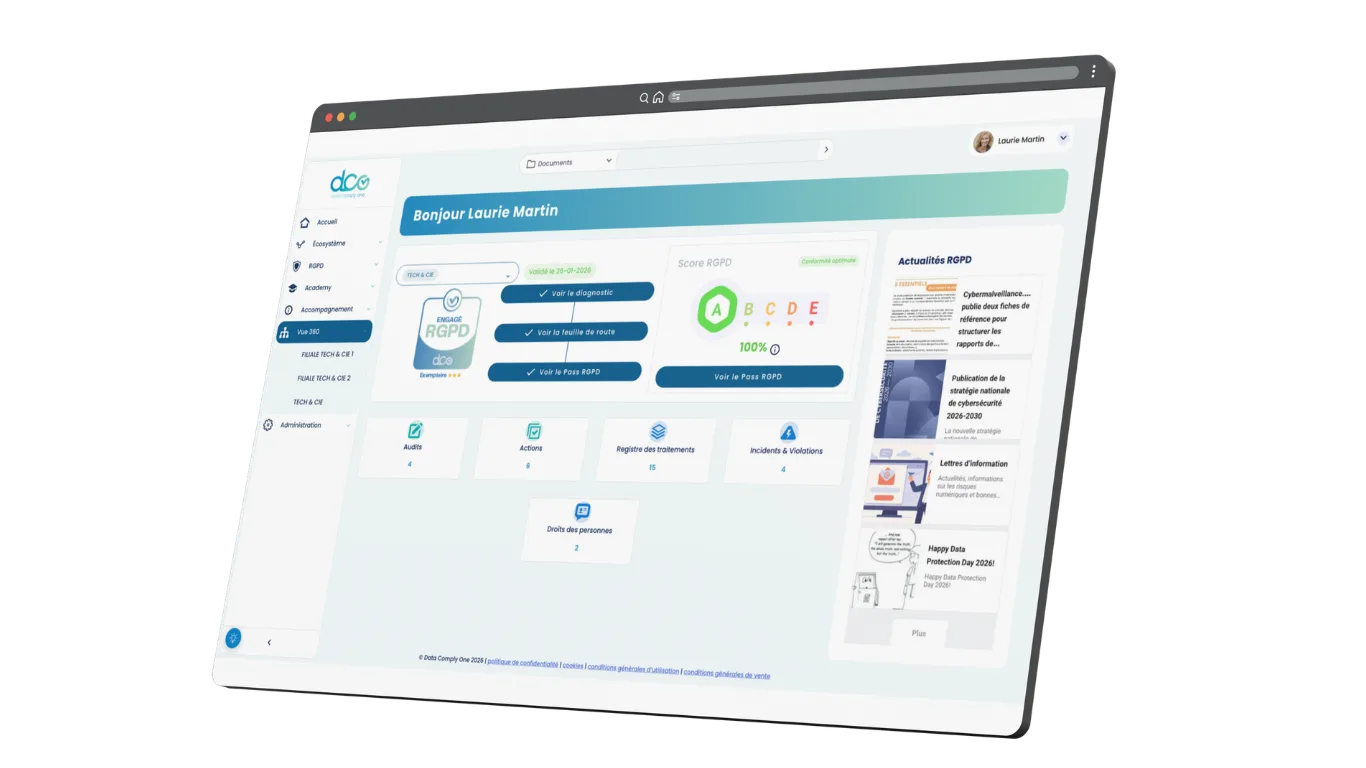
Ce que DCO gère, cadre par cadre
La logique de « gestion des incidents & violations » reste la même, mais son fondement juridique et ses livrables diffèrent selon la réglementation :
RGPD — Une violation de données personnelles est une atteinte à la sécurité entraînant la destruction, la perte, l’altération ou la divulgation non autorisée de données.
AI Act — La gestion des incidents IA au titre de l’AI Act consiste à détecter, qualifier et signaler les incidents graves impliquant un système d’IA à haut risque, et à assurer la surveillance après commercialisation pour prévenir leur récurrence..
NIS2 — La gestion des incidents NIS2 consiste à détecter, qualifier et notifier les incidents de cybersécurité significatifs aux autorités (CSIRT / ANSSI), selon un calendrier en plusieurs étapes fixé par l’article 23 de la directive..
DORA — La gestion des incidents DORA consiste à détecter, classifier et notifier les incidents liés aux TIC majeurs à l’autorité compétente, selon des critères et des délais fixés par le règlement, avec des rapports initial, intermédiaire et final..
Data Act — La gestion des « incidents » Data Act recouvre le traitement des demandes d’accès et de partage de données, des refus motivés et des différends contractuels, ainsi que des demandes exceptionnelles des organismes publics prévues par le règlement.
nLPD — Une violation de la sécurité des données au sens de la nLPD est une atteinte entraînant une perte, une divulgation ou une modification non autorisée de données personnelles.
Les bénéfices d’une gestion centralisée
- Une seule saisie de l’information, réutilisée par chaque réglementation concernée.
- Une vue consolidée de votre maturité, cadre par cadre et globalement.
- La fin des tableurs dispersés et des doublons entre obligations qui se recoupent.
- Un accompagnement expert (DPO et RSSI externalisés) mobilisable sur chaque cadre.
- Une preuve de conformité toujours à jour, prête à présenter à un client ou à une autorité.
Gestion des incidents & violations par réglementation
Choisissez votre cadre pour accéder à la fiche dédiée, avec son fondement juridique et ses livrables.
Modules réglementaires concernés
Questions fréquentes
Gestion des incidents & violations par secteur d'activité
Cette fonctionnalité, déclinée selon les enjeux de conformité de votre métier.
Découvrez Gestion des incidents & violations en démo
30 min pour voir comment DCO centralise cette fonctionnalité sur toutes vos réglementations.